

ក្រសួងប្រៃសណីយ៍ក្រើនរំលឹកអ្នកប្រើប្រាស់បណ្ដាញសង្គម ឱ្យប្រុងប្រយ័ត្នចំពោះមេរោគ SparkRAT ដែលកំពុងគំរាមកំហែងដល់សុវត្ថិភាពទិន្នន័យ
02-09-2026 20:12
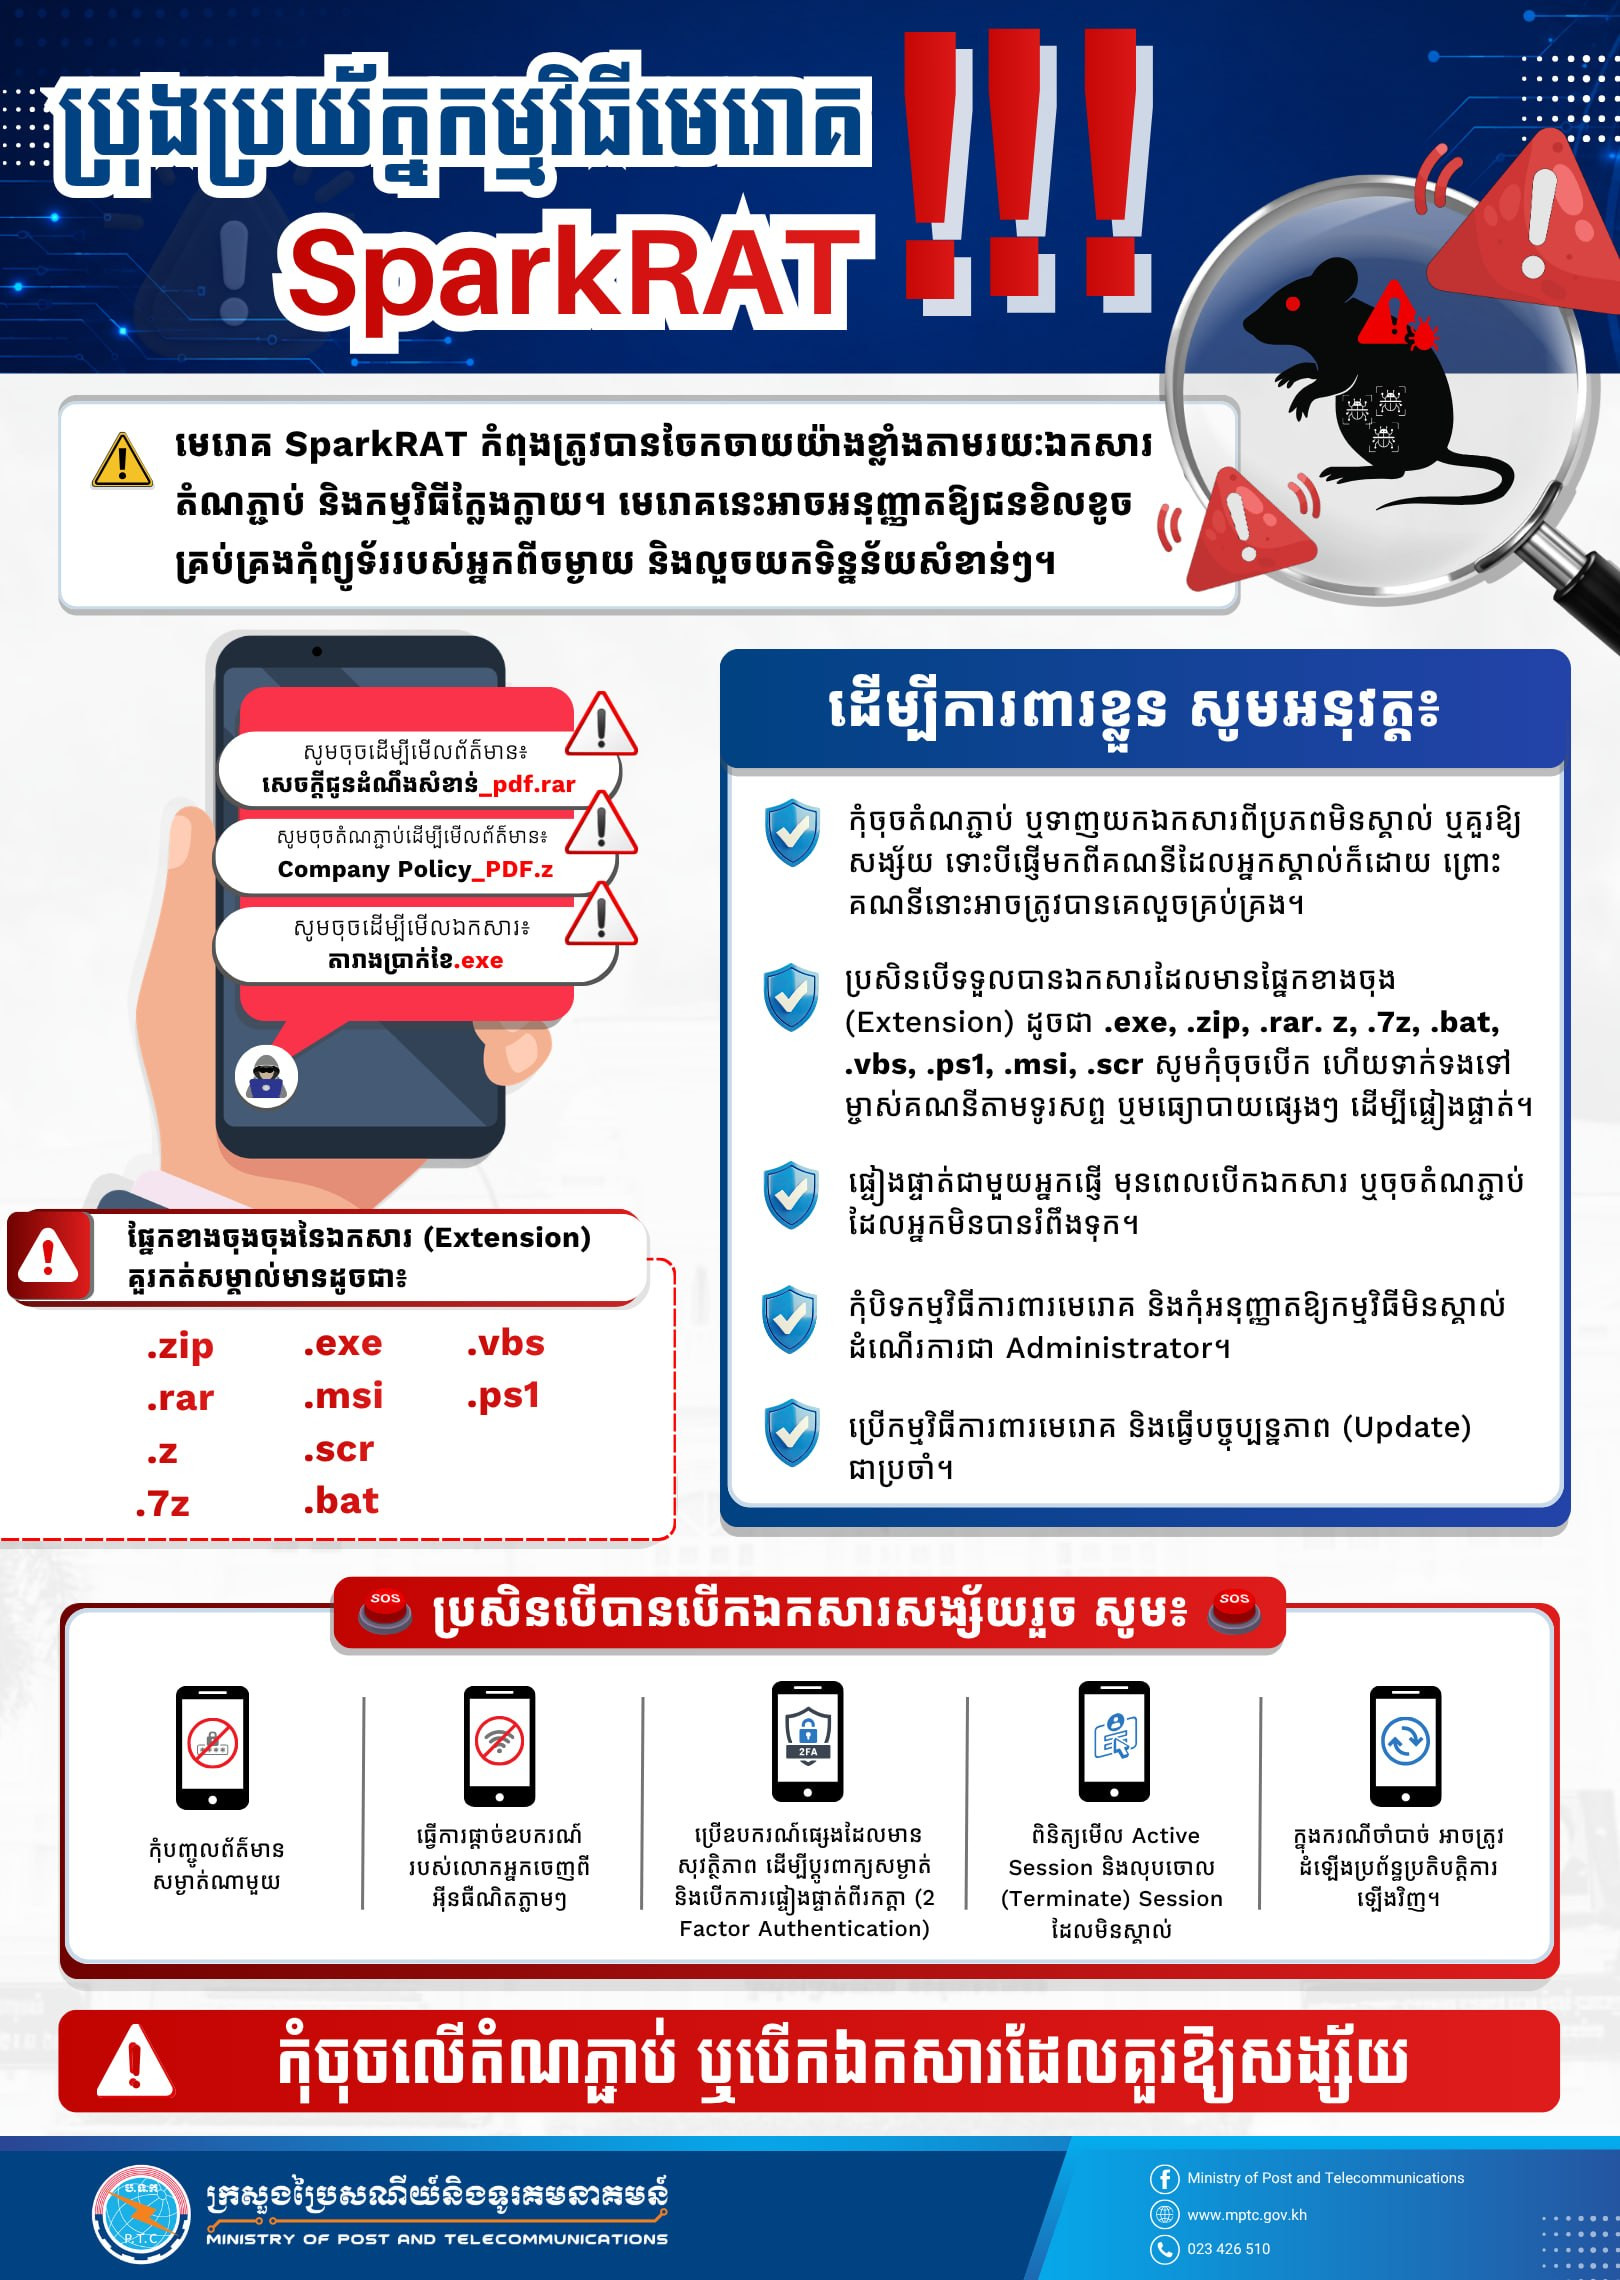
(ភ្នំពេញ)៖ ក្រសួងប្រៃសណីយ៍និងទូរគមនាគមន៍ បានចេញសេចក្តីក្រើនរំលឹកដល់សាធារណជន ជាពិសេសអ្នកប្រើប្រាស់បណ្ដាញសង្គមទាំងអស់ ឱ្យមានការប្រុងប្រយ័ត្នខ្ពស់ចំពោះការវាយប្រហារដោយមេរោគ SparkRAT ដែលកំពុងគំរាមកំហែងយ៉ាងខ្លាំងក្លាដល់សុវត្ថិភាពទិន្នន័យ និងព័ត៌មានផ្ទាល់ខ្លួន។
ការព្រមាននេះធ្វើឡើងក្នុងគោលបំណងពង្រឹងការយល់ដឹង និងវិធានការការពារពីការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិត។
តាមក្រសួងប្រៃសណីយ៍ មេរោគ SparkRAT នេះត្រូវបានគេរកឃើញថា អាចបង្កប់ខ្លួននៅក្នុងឯកសារ កម្មវិធីក្លែងក្លាយ ឬតំណភ្ជាប់គួរឱ្យសង្ស័យនានា ដែលត្រូវបានចែកចាយយ៉ាងទូលំទូលាយតាមរយៈកម្មវិធី Telegram និងបណ្ដាញទំនាក់ទំនងសង្គមផ្សេងៗទៀត។ នៅពេលដែលអ្នកប្រើប្រាស់ទាញយក និងបើកឯកសារ ឬកម្មវិធីទាំងនោះ ជនខិលខូចអាចធ្វើសកម្មភាពជាច្រើនដូចជា លួចយកទិន្នន័យ និងព័ត៌មានសំខាន់ៗ ថតអេក្រង់ និងតាមដានរាល់សកម្មភាពរបស់អ្នកប្រើប្រាស់ គ្រប់គ្រងឯកសារ និងកុំព្យូទ័រពីចម្ងាយ ដំណើរការបញ្ជា ឬដំឡើងមេរោគបន្ថែម ក៏ដូចជាបិទ ឬរំខានដល់កម្មវិធីការពារមេរោគដែលមានស្រាប់។
ដើម្បីការពារខ្លួនពីការគំរាមកំហែងនេះ ក្រសួងបានណែនាំឱ្យសាធារណជនអនុវត្តតាមវិធានការសំខាន់ៗមួយចំនួនរួមមាន ទីមួយ គឺត្រូវជៀសវាងការចុចលើតំណភ្ជាប់ ឬបើកឯកសារណាមួយពីប្រភពដែលមិនស្គាល់ច្បាស់លាស់។ ទីពីរ ត្រូវផ្ទៀងផ្ទាត់ជាមួយអ្នកផ្ញើជានិច្ច មុនពេលសម្រេចចិត្តទាញយកឯកសារណាមួយ។ ទីបី ត្រូវមានការប្រុងប្រយ័ត្នខ្ពស់ចំពោះឯកសារដែលមានផ្នែកបន្ថែមដូចជា .exe, .msi, .bat, .vbs, .ps1, .scr, .zip, .rar, .7z និង .z ព្រោះឯកសារទាំងនេះអាចត្រូវបានជនខិលខូចប្រើប្រាស់ដើម្បីបង្កប់មេរោគ និងទីបួន កុំបិទកម្មវិធីការពារមេរោគរបស់អ្នក ហើយត្រូវធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធប្រតិបត្តិការ និងកម្មវិធីនានាឱ្យបានជាប្រចាំ ដើម្បីធានាសុវត្ថិភាព។
ជាការកត់សម្គាល់ ឯកសារដែលមានផ្នែកបន្ថែម .zip, .rar, .7z និង .z មិនមែនសុទ្ធតែជាមេរោគនោះទេ ប៉ុន្តែវាជាប្រភេទឯកសារដែលជនខិលខូចនិយមប្រើប្រាស់ដើម្បីបង្កប់ ឬចែកចាយមេរោគ។ ដូច្នេះ សូមអ្នកប្រើប្រាស់ផ្ទៀងផ្ទាត់ប្រភព និងពិនិត្យឯកសារខាងក្នុងឱ្យបានច្បាស់លាស់ មុនពេលសម្រេចចិត្តចុចបើក។ ការប្រុងប្រយ័ត្នខ្ពស់គឺជាគន្លឹះដ៏សំខាន់ក្នុងការរក្សាសុវត្ថិភាពព័ត៌មានផ្ទាល់ខ្លួន និងប្រព័ន្ធឌីជីថលរបស់យើងពីការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិត៕